Проверка ФСТЭК России — одно из самых сложных контрольных мероприятий для руководителей и специалистов по информационной безопасности (ИБ) в государственном секторе. Времена, когда можно было ограничиться формальным набором инструкций и аттестатом пятилетней давности, окончательно прошли.
Сегодня регулятор проверяет реальную защищенность: сканирует сеть ведомственными сканерами, изучает системные логи, тестирует пароли на стойкость и проверяет соответствие настроек СЗИ проектной документации. Несоответствие влечет за собой серьезные последствия — административные штрафы, отзыв аттестата соответствия, приостановка эксплуатации государственной информационной системы (ГИС).
В этой статье эксперты КСБ-СОФТ собрали детальную инструкцию по подготовке к плановым и внеплановым проверкам ФСТЭК России для операторов ГИС.
1. Нормативная база
Контрольно-надзорная деятельность ФСТЭК России в отношении ГИС опирается на следующие документы:
-
Федеральный закон № 149-ФЗ от 27.07.2006 «Об информации, информационных технологиях и о защите информации» — определяет статус ГИС, принципы защиты информации и обязанности оператора.
-
Федеральный закон № 152-ФЗ от 27.07.2006 «О персональных данных» — регулирует отношения, связанные с обработкой персональных данных, определяет права субъектов персональных данных и обязанности операторов.
-
Указ Президента РФ № 351 от 17.03.2008 «О мерах по обеспечению информационной безопасности Российской Федерации при использовании информационно-телекоммуникационных сетей международного обмена».
-
Указ Президента РФ № 250 от 01.05.2022 — возлагает персональную ответственность за ИБ на руководителя органа (организации), предписывает создание профильных подразделений и запрещает использование средств защиты из недружественных стран.
-
Постановление Правительства РФ № 1119 от 01.11.2012 «Об утверждении требований к защите персональных данных при их обработке в информационных системах персональных данных».
-
Постановление Правительства РФ № 676 от 06.07.2015 — регламентирует порядок создания, развития, ввода в эксплуатацию и вывода из эксплуатации ГИС.
-
Постановление правительства РФ № 1272 от 15.07.2022 «Об утверждении типового положения о заместителе руководителя органа (организации), ответственном за обеспечение информационной безопасности в органе (организации), и типового положения о структурном подразделении в органе (организации), обеспечивающем информационную безопасность органа (организации)».
-
Приказ ФСТЭК России № 21 от 18.02.2013 «Об утверждении состава и содержания организационных и технических мер по обеспечению безопасности: персональных данных при их обработке в информационных системах персональных данных».
-
Приказ ФСТЭК России № 77 от 29.04.2021 «Об утверждении Порядка организации и проведения работ по аттестации объектов информатизации на соответствие требованиям о защите информации ограниченного доступа, не составляющей государственную тайну».
-
Приказ ФСТЭК России № 117 от 11.04.2025 «Об утверждении Требований о защите информации, содержащейся в государственных информационных системах, иных информационных системах государственных органов, государственных унитарных предприятий, государственных учреждений» — ключевой документ, определяющий требования к защите информации в ГИС, состав и содержание организационно-технических мер.
На что обратить внимание
-
Особое внимание на техническую составляющую. Инспекторы территориальных управлений ФСТЭК (по ЦФО, СЗФО, ПФО, УФО, СФО, ДФО и ЮСКФО) приходят на проверки с техническими средствами контроля: ноутбуками с предустановленными сканерами уязвимостей, утилитами сбора конфигураций и анализаторами трафика.
-
Контроль импортозамещения. Проверяется отсутствие ПО и СЗИ разработки зарубежных стран.
-
Фокус на СрЗИ. Мало установить СрЗИ, инспектор проверит наличие сертифицированного установочного комплекта (формуляр, копия сертификата ФСТЭК России, лицензия, диск с дистрибутивом) а также эталонные настройки средств ЗИ.
2. Форматы контрольных мероприятий ФСТЭК России
Перед тем как выстраивать план подготовки, разберитесь, в каком именно формате к вам придет регулятор.
Есть 3 формата взаимодействия со ФСТЭК России:
-
Плановая выездная проверка
-
Запрос по почте (сбор информации о состоянии защищенности)
-
Внеплановая проверка (по инцидентам или контролю предписаний)
Плановая выездная проверка
План проверок ФСТЭК России в открытом доступе не публикуется. ФСТЭК уведомляет о проверке ориентировочно за 60 дней.
Срок: около 5 рабочих дней (в исключительных случаях может продлеваться).
Во время прохождения проверки для проверяющего необходимо выделить рабочее место с возможностью выхода в локальную сеть и питанием для подключения оборудования.
Запрос по почте
Проводится по инициативе регулятора.
Цель: проверка состояния защищенности, оценка соответствия системы требованиям законодательства, выдача рекомендаций.
Преимущества: по результатам ответа на запрос не выписываются штрафы и предписания. Это легальный и безопасный способ получить рекомендации от регулятора и список замечаний, которые нужно устранить до официальной проверки.
Нюанс: ответ на запрос регулятора необходимо предоставить в указанный срок и отразить в ответе информацию, соответствующую действительности. Если в вашей организации никаких мероприятий по ИБ не проводилось, то в скором времени регулятор может прийти с проверкой.
Внеплановая проверка
Проводится после выявления следующих обстоятельств:
-
Истечение срока исполнения выданного ранее предписания.
-
Утечка данных или компьютерный инцидент, повлекший нарушение прав граждан или сбой в работе в ГИС.
-
Поступление жалоб или требование прокуратуры.
3. Что проверяют: 5 ключевых блоков
Всю проверку ГИС можно разделить на 5 предметных областей. Пробел хотя бы в одной из них приведет к выдаче предписания.
В рамках плановой проверки операторов ГИС ФСТЭК России проверяет:
1. Правовой статус, организация и состояние работ по защите информации в ГИС.
Перечень информационных систем, функционирующих в проверяемой организации, а также сведения о вводе их в эксплуатацию:
-
документация в соответствии с порядком создания ГИС и ввода в эксплуатацию;
-
акт классификации ГИС;
-
акт определения уровня защищенности ПДн в ГИС (при наличии);
-
модель угроз безопасности информации и сведения о её согласовании;
-
техническое задание и проектная документация на систему защиты информации ГИС;
-
аттестат соответствия ГИС требованиям по безопасности информации.
2. Общие сведения о ГИС.
-
функциональные (структурные) схемы или топология эксплуатирующийся ГИС с пояснительной запиской, в которой необходимо отразить коротко, в повествовательной форме (в случае отсутствия указанных сведений в иных представляемых документах);
-
сведения о государственном контракте на создание (модернизацию) ГИС, об исполнителях работ, о наличии у них лицензии ФСТЭК России;
-
общие сведения о ГИС (цель, назначение, область применения, функции ГИС);
-
состав технических средств, их расположение на объекте контроля: перечень применяющихся средств защиты информации;
-
организация взаимосвязи ГИС с другими сетями, в том числе с сетями общего пользования (внешние потребители информации) и ГИС иных операторов, описание линий связи;
-
информация о наличии серверов удаленного доступа, собственных каналов связи, арендуемых каналов, провайдеров, граничном коммутационном оборудовании, используемых средствах и способах аутентификации при доступе к ГИС, сервисах, используемых при обмене информации с внешними подсистемами;
-
перечень информации, подлежащей защите, циркулирующей (хранящейся, обрабатываемой) в ГИС, места ее хранения;
-
описание технологического процесса обработки информации;
-
количество пользователей ГИС.
-
сведения о штатном подразделении (или специалисте), ответственном за обеспечение безопасности информации в ГИС;
-
приказы, определяющие ответственных лиц, отвечающих за безопасность информации в ГИС и администрирование систем защиты информации: укомплектованность штатного подразделения специалистами;
-
сведения о специалистах, об их образовании (о повышении квалификации (переподготовке)) в области информационной безопасности.
3. Организационно-распорядительные и технические документы, регламентирующие:
-
планирование мероприятий по защите информации;
-
анализ угроз безопасности информации;
-
реагирование на инциденты;
-
информирование и обучение пользователей;
-
контроль за обеспечением уровня защищенности информации, содержащейся в ГИС;
-
идентификацию и аутентификацию пользователей ГИС, в том числе парольную политику;
-
управление (заведение, активация, блокирование и уничтожение) учетными записями пользователей ГИС, в том числе внешних пользователей;
-
общую разрешительная систему доступа пользователей к информационным ресурсам ГИС;
-
реализацию защищенного удаленного доступа субъектов доступа к объектам доступа через внешние информационно-телекоммуникационные сети (при наличии);
-
регламентацию и контроль использования в информационной системе технологий беспроводного доступа (при наличии);
-
регламентацию и контроль использования в ИС мобильных технических средств (при наличии);
-
управление взаимодействием с информационными системами сторонних организаций (внешние информационные системы);
-
ограничение программной среды ГИС;
-
защиту машинных носителей информации, используемых в ГИС;
-
регистрацию событий безопасности, в том числе определение событий безопасности, подлежащих регистрации, сбор, запись и хранение информации о событиях безопасности, мониторинг (просмотр, анализ) результатов регистрации событий безопасности и защита информации о событиях безопасности;
-
реализацию антивирусной защиты;
-
контроль (анализ) защищенности информации, циркулирующей в ИС;
-
реализацию защиты среды виртуализации (при наличии);
-
порядок резервного копирования и восстановления защищаемой информации;
-
организацию физической охраны технических средств из состава ГИС, порядок допуска пользователей в помещения с оборудованием ГИС;
-
наличие средств криптографической защиты информации (если используется);
-
эталонные настройки средств защиты информации;
-
иная имеющаяся организационно-распорядительная документация на ГИС.
4. Техническая реализация мер защиты
Инспекторы выборочно проверяют рабочие станции пользователей, серверы и сетевое оборудование.
Кроме наличия сертификата для всех средств защиты информации проверяющие смотрят:
|
Параметр проверки |
На что обращают внимание |
|
Идентификация и аутентификация |
Длина пароля (не менее установленной в ТЗ, обычно от 12 символов), сложность, периодичность смены (раз в 60–90 дней), блокировка учетной записи при 3–5 неудачных попытках ввода (более детальный перечень парольной политики указан в Методике ФСТЭК России от 12.04.2026 и в ГОСТ Р 58833—2020). |
|
Управление доступом |
Отсутствие общих и гостевых учетных записей. Заблокированы ли уволенные сотрудники. Запрещен ли вход под root/Администратором напрямую без персональной учетной записи. |
|
Регистрация событий (логи) |
Включен ли аудит входа/выхода, доступа к объектам, изменения прав. Глубина хранения логов (не менее 6 месяцев, а для К1 часто требуется не менее года). Наличие единого сервера синхронизации времени (NTP). |
|
Антивирусная защита |
Актуальность баз (рекомендуемая разница баз — 24–48 часов). Включен ли постоянный фоновый мониторинг. |
|
Контроль съемных носителей |
Заблокированы ли USB-порты для съемных носителей. Используются ли сертифицированные модули доверенной загрузки (АПМДЗ/СДЗ) и средства контроля подключения устройств. |
|
Межсетевое экранирование |
Наличие сертифицированного МЭ/UTM/NGFW. Правила фильтрации: закрыты ли неиспользуемые порты (Any-Any запрещено категорически). |
|
Анализ защищенности |
Сканирование уязвимостей. Проверяется регулярность сканирования (не реже 1 раза в месяц или квартал в зависимости от класса ГИС) и факт устранения найденных критических уязвимостей. |
5. Аттестация ГИС
Аттестат соответствия требованиям безопасности информации. Действует в течение всего срока эксплуатации ГИС (при условии непрерывного контроля).
Акты периодического контроля эффективности СЗИ. Орган власти обязан проводить периодический контроль либо самостоятельно, либо с привлечением лицензиата не реже одного раза в 3 года (а при определенных классах и условиях — ежегодно). Если аттестат есть, а отчетов о периодическом контроле за 3 года нет — это прямое нарушение пункта 18 Приказа ФСТЭК № 77.
4. Пошаговый алгоритм подготовки
Этап 1. Инвентаризация и аудит ОРД
Главная цель этапа — выявить расхождения между документами и фактическим состоянием инфраструктуры ГИС.
1. Актуализируйте ОРД
Проблема: За год обновился кадровый состав и состав обрабатываемой информации.
Обновите перечень пользователей с доступом к ГИС, ознакомить новых сотрудников с ОРД по защите информации, собрать с них согласия на обработку и передачу ПДн, ознакомить с положениями законодательства по защите информации, проверить классификацию ГИС на актуальность.
2. Сверьте состав оборудования и ПО с Техническим паспортом ГИС.
Проблема: За два года системные администраторы заменили 5 серверов и 20 рабочих станций, добавили коммутационное оборудование и перешли на отечественные ОС.
Оформите изменения документально. Если изменения масштабные, проведите дополнительные аттестационные испытания. Актуализируйте технический паспорт ГИС в соответствии с формой 77 приказа ФСТЭК России.
3. Проверьте актуальность сертификатов соответствия ФСТЭК России на все СЗИ.
Проверьте каждый сертификат по Государственному реестру сертифицированных средств защиты информации ФСТЭК России.
Убедитесь, что сертификаты действуют, либо СЗИ поддерживаются производителем в рамках действующей технической поддержки.
4. Убедитесь, что ваша Модель угроз безопасности информации (МУБИ) находится в актуальном состоянии.
Изменение модели угроз безопасности информации необходимо в случаях:
а) изменения требований нормативных правовых актов Российской Федерации, методических документов ФСТЭК России, регламентирующих вопросы оценки угроз безопасности информации;
б) изменений архитектуры и условий функционирования систем и сетей, режима обработки информации, правового режима информации, влияющих на угрозы безопасности информации;
в) выявления, в том числе по результатам контроля уровня защищенности систем и сетей и содержащейся в них информации (анализа уязвимостей, тестирований на проникновение, аудита), новых угроз безопасности информации или новых сценариев реализации существующих угроз;
г) включения в банк данных угроз безопасности информации ФСТЭК России (bdu.fstec.ru) сведений о новых угрозах безопасности информации, сценариях (тактиках, техниках) их реализации.
Также обратите внимание, согласована ли ваша МУБИ со ФСТЭК России.
5. Подготовьте комплект документов.
-
ОРД и технические документы (распечатать и обязательно утвердить у руководителя).
-
Установочные комплекты на используемые средства защиты информации
-
Документы государственного образца об образовании, о переподготовке, повышении квалификации сотрудников, назначенных ответственными за безопасность информации.
Этап 2. Технические работы и самодиагностика
Переходим от документов к техническим устройствам.
1. Запустите сканирование сети собственным сканером уязвимостей.
Используйте сертифицированные средства («RedCheck », «Сканер-ВС», MaxPatrol и др.).
Особое внимание уделите уязвимостям, имеющим статус «критический» и «высокий» в БДУ ФСТЭК.
Установите обновления безопасности для ОС (Astra Linux, РЕД ОС, Windows, если еще осталась), СУБД и прикладного ПО.
Если патч поставить невозможно (например, нарушится работа самописной ведомственной подсистемы), обязательно используйте компенсирующие меры: заблокируйте уязвимый порт на межсетевом экране, ограничьте сетевой доступ по IP-адресам, усильте логирование.
2. Проведите ревизию учетных записей (Active Directory / FreeIPA / локальные базы).
Отключите учетные записи всех уволенных сотрудников.
Отключите неиспользуемые технические и тестовые аккаунты.
Проверьте состав групп с привилегированными правами («Администраторы домена», «Администраторы безопасности»). Оставьте в них только тех, кому это действительно необходимо.
Смените пароли на сервисных учетных записях и сетевом оборудовании. Пароли по умолчанию (`admin/admin`, `cisco/cisco`) — это гарантированная уязвимость об административном правонарушении.
3. Проверьте резервное копирование.
Убедитесь, что бэкапы баз данных ГИС создаются по расписанию.
Важно! Проведите тестовое восстановление из резервной копии на тестовом стенде. Составьте внутренний «Акт проверки возможности восстановления информации из резервных копий». Инспекторы часто запрашивают подтверждение реальной работоспособности бэкапов.
4. Настройте сбор и синхронизацию логов.
Проверьте службу времени: все серверы, сетевые экраны и АРМ должны синхронизировать время с единым эталонным источником (NTP-сервером). Рассинхронизация логов делает невозможным расследование инцидентов.
Убедитесь, что дисковое пространство под журналы аудита не переполнено, а ротация настроена с сохранением архивов минимум на 6 месяцев.
Этап 3. Организация и инструктаж персонала
Самое слабое звено любой системы защиты — человеческий фактор. Инспекторы любят выборочно проверять рабочие места рядовых пользователей.
1. Проведите инструктаж пользователей ГИС.
Напомните правила не записывать пароли на стикерах и не клеить их на монитор, не передавать свой токен/ЭЦП коллеге (даже начальнику отдела), блокировать рабочий стол при уходе (Win + L).
Объясните, что делать при появлении подозрительных окон, сбоев или звонков от «техподдержки» (действовать строго по инструкции при возникновении внештатных ситуаций).
2. Проинструктируйте ИТ-специалистов и администраторов.
Системные администраторы должны отвечать на вопросы инспекторов четко, уверенно и только по существу заданного вопроса. Лишняя инициатива («а еще у нас тут рядом сервер крутится, мы его пока не аттестовали») гарантированно приведет к расширению периметра проверки.
5. 8 типичных нарушений, которые находит ФСТЭК России
Анализ правоприменительной практики территориальных управлений ФСТЭК показывает повторяемость одних и тех же ошибок. Разберем основные:
1. Изменение архитектуры и состава ГИС без проведения дополнительных аттестационных испытаний.
В систему добавили подсеть, перевели часть баз в коммерческий ЦОД или подключили новые удаленные филиалы без согласования с органом по аттестации.
2. Использование средств защиты информации с истекшими сертификатами.
Сертификат соответствия закончился, производитель снял продукт с поддержки, а оператор продолжает эксплуатировать СЗИ.
3. Слабая парольная политика и хранение паролей в открытом виде.
На серверах БД или учетных записях служб установлены дефолтные пароли, либо в групповых политиках не заданы требования к сложности и сроку смены паролей.
4. Неустраненные уязвимости.
Инспектор запускает сканер и видит известные уязвимости двухлетней давности с высоким CVSS, эксплойты к которым лежат в открытом доступе.
5. Использование зарубежных средств защиты и системного ПО.
Прямое нарушение требований Указа Президента № 250. Касается межсетевых экранов, антивирусов, систем сканирования и средств криптографической защиты.
6. Несоответствие реальной настройки СЗИ эталонным параметрам.
В проекте и паспорте написано, что сессия пользователя блокируется через 15 минут простоя, а фактически на машинах блокировка отключена.
7. Отсутствие регулярного контроля эффективности принятых мер по защите информации.
Оператор забывает о требовании проводить контроль эффективности СЗИ не реже одного раза в 3 года.
8. Несоответствие прав доступа должностным обязанностям (избыточные привилегии).
Рядовой специалист отдела кадров имеет права администратора локальной машины или доступ к закрытым сегментам бухгалтерских баз данных.
7. Результаты проверки: Акт, Предписание и ответственность
По окончании контрольного мероприятия составляется Акт проверки.
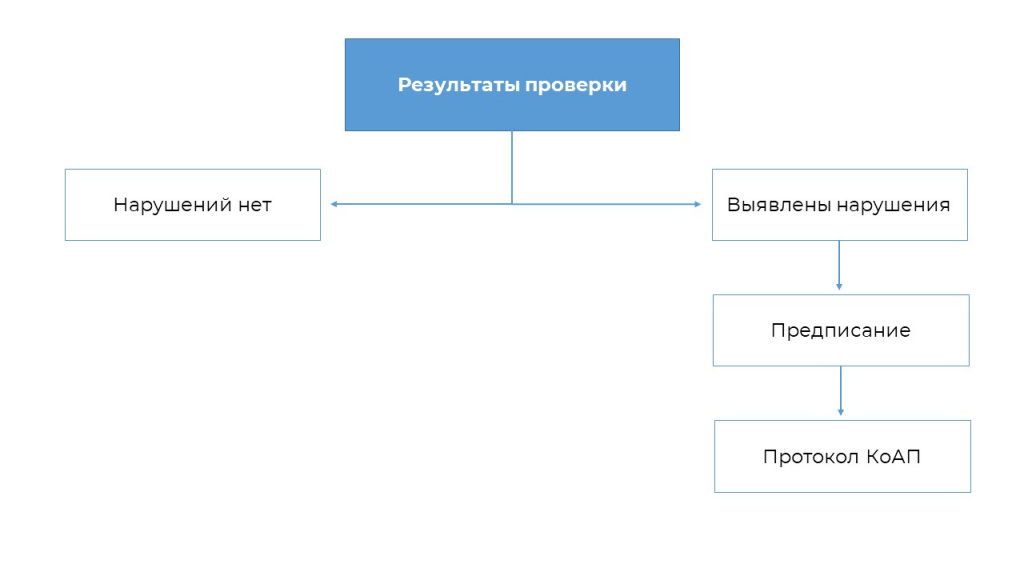
Если есть замечания:
В случае выявления замечаний регулятор подготовит предписания и установит сроки для устранения нарушений. По истечении срока предписания оператор обязан предоставить регулятору подробный отчет с приложением подтверждающих документов. Невыполнение предписания влечет санкции по ст. 19.5 КоАП РФ.
Какая ответственность грозит за нарушения?
Административная ответственность (КоАП РФ):
Статья 13.12 (Нарушение правил защиты информации): штрафы для должностных лиц до 50 000 рублей; для юридических лиц — до 100 000 рублей, либо конфискация несертифицированных средств защиты, либо приостановление деятельности на срок до 90 суток.
Статья 19.5 (Невыполнение в срок законного предписания): штрафы для должностных лиц до 2 000 рублей или дисквалификация на срок до 3 лет; для юрлиц — до 20 000 рублей.
Персональная ответственность руководителя:
В соответствии с Указом Президента РФ № 250 персональную ответственность несет руководитель госоргана. Выявление грубых нарушений может послужить основанием для служебных проверок, дисциплинарных взысканий вплоть до увольнения с государственной службы.
Технические и операционные риски:
Регулятор вправе отозвать аттестат соответствия требованиям безопасности. Эксплуатация ГИС без действующего аттестата запрещена законом, что означает остановку работы ведомства.
Заключение
Проверка ФСТЭК России — это стандартизированная процедура государственного контроля. Инспекторы действуют строго в рамках регламентов, методик и проверочных листов.
Если в вашей организации выстроен непрерывный процесс управления ИБ, документация поддерживается в актуальном состоянии, настроены сертифицированные средства защиты, закрываются критические уязвимости, проверка пройдет в спокойном штатном режиме, без штрафов и предписаний.